
La gouvernance de l’IA est l’ensemble des règles, des rôles et des processus qu’une entreprise utilise pour s’assurer que son utilisation de l’intelligence artificielle est sûre, éthique, légale et alignée sur ses objectifs. Elle détermine quels outils d’IA sont permis, comment les données sont protégées, qui est responsable des décisions prises avec l’IA et comment les systèmes d’IA sont surveillés au fil du temps.
La plupart des entreprises utilisent déjà l’IA, qu’elle soit approuvée ou non. Des employés collent des documents dans des robots conversationnels, les équipes de vente utilisent des outils de rédaction par IA, et les éditeurs de logiciels ajoutent des fonctions d’IA à des outils que vous payez déjà. Sans gouvernance, personne ne sait vraiment où l’IA est utilisée, quelles données elle voit, ni qui est responsable lorsqu’elle se trompe.
Ci-dessous, nous expliquons en termes simples ce que signifie la gouvernance de l’IA, pourquoi elle compte maintenant, ses principes de base, un cadre simple à suivre et les règles qui s’appliquent aux entreprises au Canada et aux États-Unis.
Pourquoi la gouvernance de l’IA est-elle importante?
La gouvernance de l’IA est importante parce que l’IA peut créer de réels risques d’affaires lorsqu’elle est utilisée sans règles claires. Les principaux risques sont :
- Fuites de données : des données sensibles sur les clients ou l’entreprise transmises à des outils d’IA publics peuvent être stockées ou utilisées d’une manière que vous n’avez pas acceptée.
- Réponses erronées ou inventées : l’IA générative peut produire des renseignements inexacts présentés avec assurance, qui se retrouvent ensuite dans des rapports, des contrats ou des réponses aux clients.
- Biais et décisions injustes : l’IA utilisée pour l’embauche, le crédit ou la tarification peut traiter des personnes injustement si elle n’est pas testée et surveillée.
- Failles de sécurité : les outils et les intégrations d’IA créent de nouveaux points d’entrée pour les attaquants. Notre guide sur les types de cyberattaques explique comment les attaquants utilisent aussi l’IA.
- Utilisation non approuvée de l’IA : en l’absence de politique claire, les équipes trouvent leurs propres outils. C’est ce qu’on appelle le shadow AI, et le phénomène prend rapidement de l’ampleur.
- Actions autonomes : à mesure que l’IA passe de la rédaction de contenu à l’exécution d’actions par elle-même, les erreurs ont des conséquences plus importantes. Notre article IA agentique ou IA générative explique la différence.
Une bonne gouvernance ne ralentit pas l’IA. Elle donne aux équipes la confiance nécessaire pour l’utiliser, parce qu’elles savent ce qui est permis et ce qui est sûr.
Quels sont les principes clés de la gouvernance de l’IA?
La plupart des cadres de gouvernance de l’IA reposent sur les mêmes principes de base :
- Responsabilité : une personne ou une équipe désignée est responsable de chaque système d’IA et de ses résultats.
- Transparence : les gens savent quand ils ont affaire à l’IA, et l’entreprise peut expliquer comment les décisions appuyées par l’IA sont prises.
- Équité : l’IA est testée pour éviter de traiter injustement des personnes ou des groupes.
- Protection de la vie privée : les renseignements personnels utilisés par l’IA sont recueillis, stockés et traités conformément aux lois sur la protection de la vie privée.
- Sécurité : les systèmes d’IA, les données et les intégrations sont protégés contre les abus et les attaques.
- Fiabilité : l’exactitude des résultats de l’IA est vérifiée, et des personnes restent impliquées dans les décisions à fort impact.
Que comprend un cadre de gouvernance de l’IA?
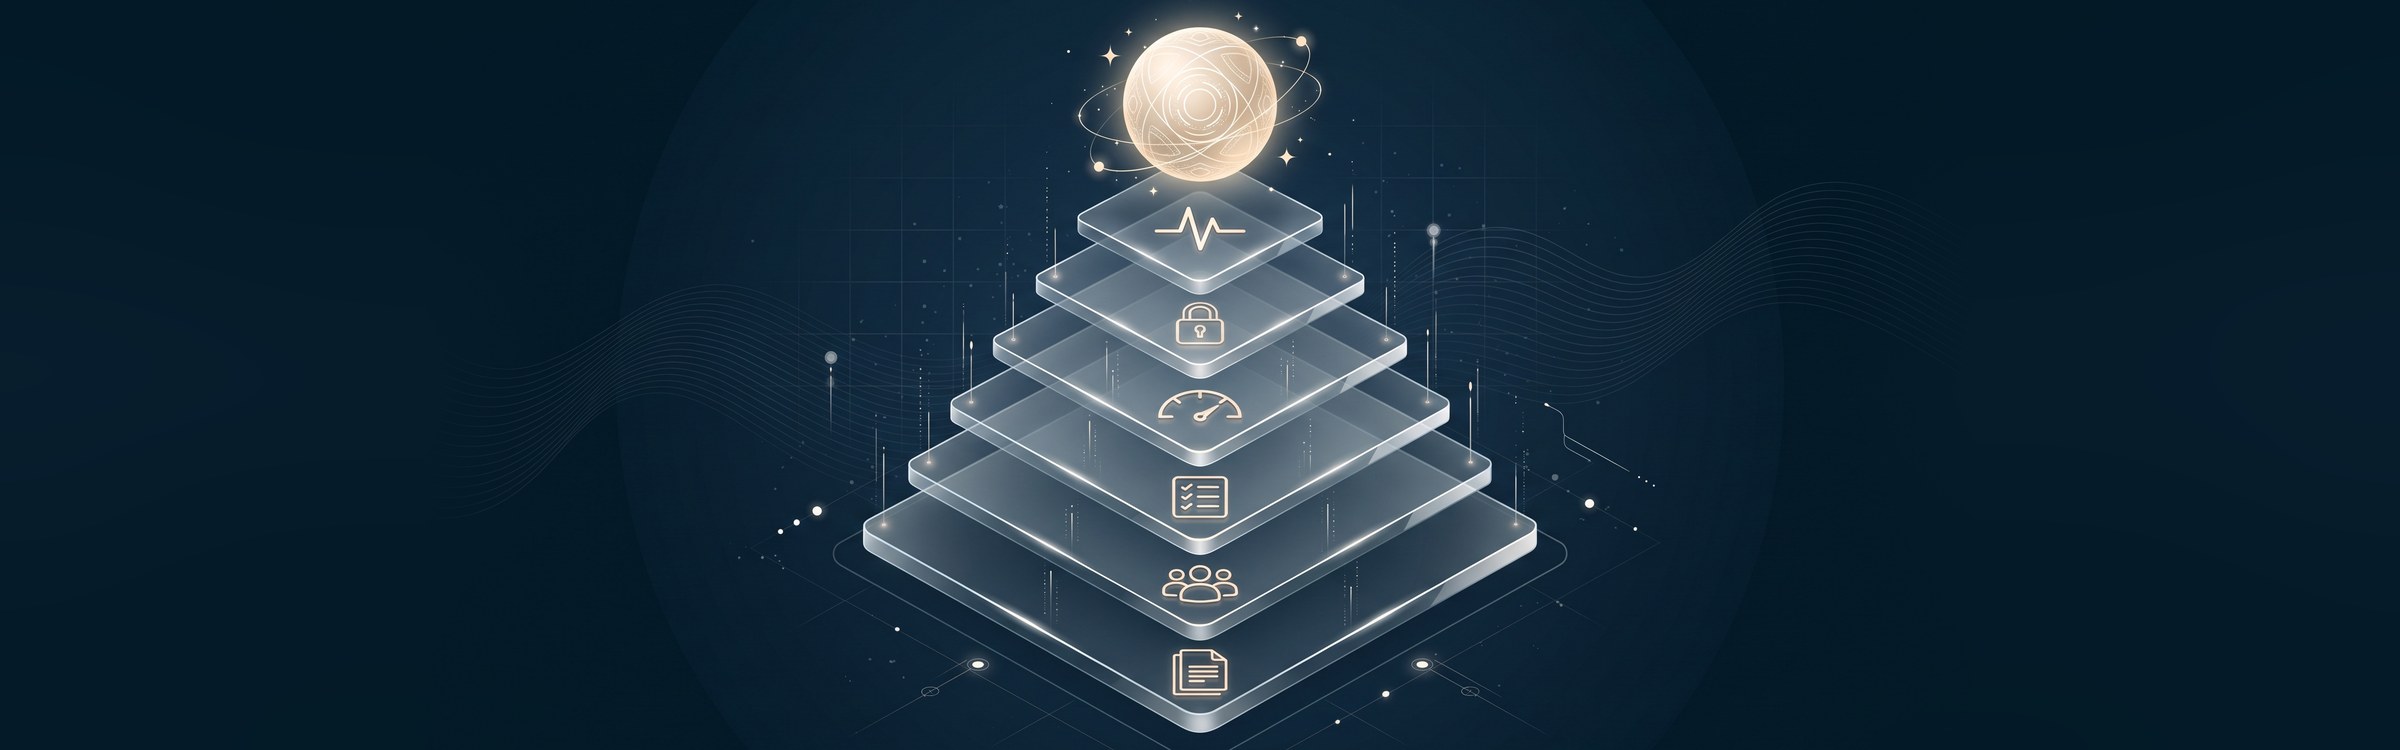
Un cadre de gouvernance de l’IA est la structure qui transforme ces principes en pratiques quotidiennes. Pour la plupart des petites et moyennes entreprises, il comprend six éléments :
| Composante du cadre | Ce qu’elle couvre | Exemple concret |
|---|---|---|
| Politique sur l’IA | Les outils d’IA permis et la façon de les utiliser | « Seuls les outils d’IA approuvés peuvent être utilisés avec des données de clients. » |
| Rôles et responsabilités | Qui approuve, possède et surveille chaque cas d’utilisation de l’IA | Un responsable de l’IA ou un petit comité formé de représentants des TI, du service juridique et des opérations |
| Inventaire de l’IA | La liste de tous les outils et fonctions d’IA utilisés | Un registre partagé des outils, de leurs responsables, des données utilisées et du niveau de risque |
| Évaluation des risques | La façon dont chaque cas d’utilisation est examiné avant son lancement | Un examen plus poussé pour l’IA qui touche les clients, l’argent ou l’embauche |
| Contrôles des données et de la sécurité | Les données auxquelles l’IA peut accéder et la façon dont elles sont protégées | Aucun renseignement personnel dans les outils d’IA publics; accès limité selon le rôle |
| Surveillance et révision | La façon dont le rendement et les problèmes de l’IA sont suivis au fil du temps | Revues trimestrielles de l’exactitude, des plaintes et des incidents |
Les grandes organisations alignent souvent leur cadre sur des normes reconnues, comme le NIST AI Risk Management Framework, structuré autour de quatre fonctions (gouverner, cartographier, mesurer et gérer), ou la norme ISO/IEC 42001, une norme internationale pour les systèmes de management de l’IA.
Comment mettre en place la gouvernance de l’IA dans votre entreprise
Pas besoin d’une grande équipe ni d’un long document pour commencer. Suivez ces étapes :
- Découvrez où l’IA est déjà utilisée : sondez les équipes et passez en revue vos logiciels pour dresser un inventaire simple de l’IA, y compris les fonctions d’IA intégrées aux outils que vous utilisez déjà.
- Attribuez les responsabilités : désignez une personne responsable de la gouvernance de l’IA, ainsi qu’un responsable pour chaque cas d’utilisation.
- Rédigez une courte politique d’utilisation de l’IA : précisez les outils approuvés, les données qui peuvent ou non être partagées, les situations où une révision humaine est requise et la façon de demander un nouvel outil.
- Classez les cas d’utilisation selon le risque : risque faible (rédaction de courriels internes), risque moyen (contenu destiné aux clients) et risque élevé (décisions touchant des personnes, de l’argent ou des questions juridiques). Augmentez les vérifications à mesure que le risque augmente.
- Protégez vos données : limitez ce à quoi les outils d’IA peuvent accéder, utilisez des outils d’IA de niveau entreprise assortis d’ententes adéquates sur les données, et gardez les données sensibles hors des outils publics.
- Gardez des personnes dans la boucle : exigez une révision humaine pour les résultats et les actions à fort impact, surtout lorsque vous utilisez des agents d’IA capables d’agir par eux-mêmes.
- Formez votre équipe : une formation courte et pratique sur ce qui est permis, et pourquoi, est bien plus utile qu’une politique que personne ne lit.
- Surveillez et mettez à jour : révisez régulièrement l’inventaire, les incidents et la politique. Les outils et les règles en matière d’IA évoluent rapidement.
La gouvernance de l’IA fonctionne mieux lorsqu’elle fait partie d’un plan plus large sur l’utilisation de la technologie dans votre entreprise. Notre guide sur la façon de bâtir une stratégie de transformation numérique montre la place de l’IA dans ce portrait d’ensemble.
La gouvernance de l’IA au Canada et aux États-Unis : quelles règles s’appliquent?
Ni le Canada ni les États-Unis n’ont de loi unique et complète sur l’IA. Dans les deux pays, l’IA est encadrée par une combinaison de lois existantes, de lignes directrices gouvernementales et, aux États-Unis, d’un nombre croissant de lois des États. C’est pourquoi un cadre de gouvernance fondé sur des principes est la façon la plus pratique de rester conforme à mesure que les règles évoluent.
Les règles sur l’IA au Canada
La Loi sur l’intelligence artificielle et les données (LIAD) proposée n’a pas été adoptée, et la stratégie nationale en matière d’IA du gouvernement fédéral, publiée en juin 2026, établit des priorités plutôt que de nouvelles règles contraignantes sur l’IA. Cela ne veut pas dire que l’IA n’est pas réglementée. Les lois existantes s’appliquent toujours à l’utilisation de l’IA par les entreprises :
- Lois sur la protection de la vie privée : la LPRPDE encadre la façon dont les organisations du secteur privé recueillent, utilisent et communiquent les renseignements personnels, y compris lorsque l’IA est en cause. Un projet de loi visant à moderniser la LPRPDE (projet de loi C-36) a été déposé en juin 2026.
- La Loi 25 du Québec : les entreprises qui exercent leurs activités au Québec doivent informer les personnes lorsqu’une décision les concernant est fondée exclusivement sur un traitement automatisé, et expliquer sur demande les facteurs utilisés.
- Lois sur les droits de la personne, la protection du consommateur et l’emploi : elles s’appliquent aux décisions appuyées par l’IA tout comme aux décisions humaines.
Les règles sur l’IA aux États-Unis
Il n’existe pas de loi fédérale complète sur l’IA aux États-Unis. Le gouvernement fédéral s’est concentré sur l’adoption de l’IA et, au moyen d’un décret présidentiel de décembre 2025 et d’un cadre stratégique national de 2026, a plaidé pour une approche nationale unique qui limiterait les règles des États sur l’IA. Le Congrès n’a pas adopté ce type de préemption, si bien que les lois des États s’appliquent toujours. Voici les principales règles à connaître :
- Protection fédérale des consommateurs : la Federal Trade Commission (FTC) applique les lois existantes contre les pratiques déloyales ou trompeuses liées à l’IA, comme les affirmations exagérées sur ce qu’un produit d’IA peut faire.
- Lois des États sur l’IA : plusieurs États encadrent maintenant des utilisations précises de l’IA. Le Texas et la Californie ont des lois sur l’IA en vigueur depuis le 1er janvier 2026, qui visent notamment les utilisations interdites de l’IA, la transparence et les modèles d’IA de pointe. Le Colorado a remplacé sa loi initiale sur l’IA par une loi plus restreinte sur la prise de décision automatisée qui entrera en vigueur en 2027.
- L’IA dans l’embauche : l’Illinois interdit l’utilisation discriminatoire de l’IA dans les décisions d’emploi et exige d’en aviser les employés, et la Ville de New York exige des audits de biais pour les outils d’embauche automatisés.
- Règles sur la vie privée et règles sectorielles : les lois des États sur la protection de la vie privée, ainsi que les règles sectorielles dans des domaines comme la santé et la finance, s’appliquent lorsque l’IA traite des renseignements personnels.
Les règles internationales
Les entreprises qui servent des clients dans l’Union européenne pourraient aussi devoir tenir compte de la loi européenne sur l’IA (EU AI Act), qui établit des exigences en fonction du niveau de risque que présente un système d’IA.
Comme les règles sur l’IA évoluent rapidement dans les deux pays, cette section fournit des renseignements généraux et ne constitue pas un avis juridique. Vérifiez vos obligations précises auprès d’un professionnel du droit.
Bonnes pratiques de gouvernance de l’IA
- Commencez petit et restez pratique : une politique d’une page et un inventaire de l’IA valent mieux qu’un cadre parfait qui ne voit jamais le jour.
- Offrez des options approuvées : interdire l’IA la pousse dans l’ombre. Fournir des outils sécurisés et approuvés est la meilleure façon de réduire le shadow AI.
- Adaptez les contrôles au risque : n’appliquez pas le même processus lourd à la rédaction d’une infolettre et à l’approbation d’un prêt.
- Examinez les fonctions d’IA de vos fournisseurs : des plateformes comme Salesforce intègrent maintenant des agents d’IA. Notre article Qu’est-ce qu’Agentforce? montre comment ces fonctions utilisent vos données et quels garde-fous existent.
- Documentez vos décisions : conservez une trace des raisons pour lesquelles chaque cas d’utilisation de l’IA a été approuvé et de la façon dont il est surveillé.
- Voyez-la comme un processus continu : révisez votre politique au moins quelques fois par année, à mesure que les outils, les risques et la réglementation évoluent.
Foire aux questions
Qu’est-ce que la gouvernance de l’IA, en termes simples?
Qu’est-ce qu’un cadre de gouvernance de l’IA?
Pourquoi la gouvernance de l’IA est-elle importante?
Le Canada et les États-Unis ont-ils des lois sur l’IA?
Les petites entreprises ont-elles besoin d’une gouvernance de l’IA?
Utilisez l’IA en toute confiance
La gouvernance de l’IA ne consiste pas à dire non à l’IA. Il s’agit de savoir où l’IA est utilisée, de protéger vos données, de garder les gens responsables et de vous assurer que l’IA aide réellement votre entreprise. Commencez par un inventaire et une politique simple, puis bâtissez à partir de là.
Chez BitWaves, nous aidons les entreprises du Canada et des États-Unis à planifier une utilisation sûre de l’IA, de la stratégie et des politiques jusqu’aux outils sécurisés et à la surveillance continue. Découvrez nos services de consultation en stratégie numérique et nos services de TI gérés, ou communiquez avec nous pour discuter de la mise en place des bons garde-fous pour l’IA.