
Une cyberattaque est toute tentative de s’introduire dans un système informatique, un réseau ou les données qu’il contient, de les endommager, de les perturber ou d’y voler quelque chose. Les types de cyberattaques les plus courants aujourd’hui sont l’hameçonnage, les rançongiciels, la compromission de courriels d’affaires, l’exploitation de logiciels non corrigés, les mots de passe volés et les attaques passant par des fournisseurs tiers.
Les attaques deviennent aussi plus rapides et plus convaincantes. Les criminels utilisent maintenant l’IA pour rédiger des courriels d’hameçonnage impeccables, cloner des voix et repérer des failles logicielles dans les heures qui suivent leur divulgation. Selon le Data Breach Investigations Report 2026 de Verizon, l’exploitation de vulnérabilités logicielles a dépassé les mots de passe volés comme principal moyen d’intrusion, et près de la moitié des atteintes impliquent désormais un tiers. Au Canada, le Centre canadien pour la cybersécurité désigne les rançongiciels comme la principale cybermenace criminelle pour les infrastructures essentielles du pays.
La bonne nouvelle, c’est que la plupart des attaques exploitent la même poignée de faiblesses; quelques défenses bien choisies font donc une grande différence. Ci-dessous, nous passons en revue les principaux types de cyberattaques auxquels les entreprises font face en ce moment et la façon précise de prévenir chacun d’eux.
Pourquoi les cyberattaques sont-elles en hausse?
Les cyberattaques augmentent parce qu’elles sont devenues moins coûteuses, plus rapides et plus rentables à mener. Quelques tendances alimentent ce phénomène :
- Attaques alimentées par l’IA : les attaquants utilisent l’IA pour rédiger des messages convaincants dans n’importe quelle langue, créer des hypertrucages audio et vidéo et rechercher des vulnérabilités à grande échelle.
- Des systèmes de plus en plus connectés : les applications infonuagiques, le télétravail et les intégrations avec les fournisseurs multiplient les points d’entrée.
- Le rançongiciel comme modèle d’affaires : des groupes criminels louent des outils de rançongiciel prêts à l’emploi, si bien que les attaquants n’ont pas besoin de compétences avancées.
- Logiciels non corrigés : le délai entre la publication d’une vulnérabilité et son exploitation par les attaquants est passé de quelques mois à quelques heures.
- Shadow AI et outils non approuvés : les employés qui utilisent des outils d’IA et des applications à l’insu des TI créent des brèches que les attaquants peuvent exploiter. Selon Verizon, l’utilisation du shadow AI est passée de 15 % à 45 % des employés en un an.
Pour un portrait des menaces propre au Canada, consultez notre guide de la cybersécurité au Canada.
Les types de cyberattaques les plus courants
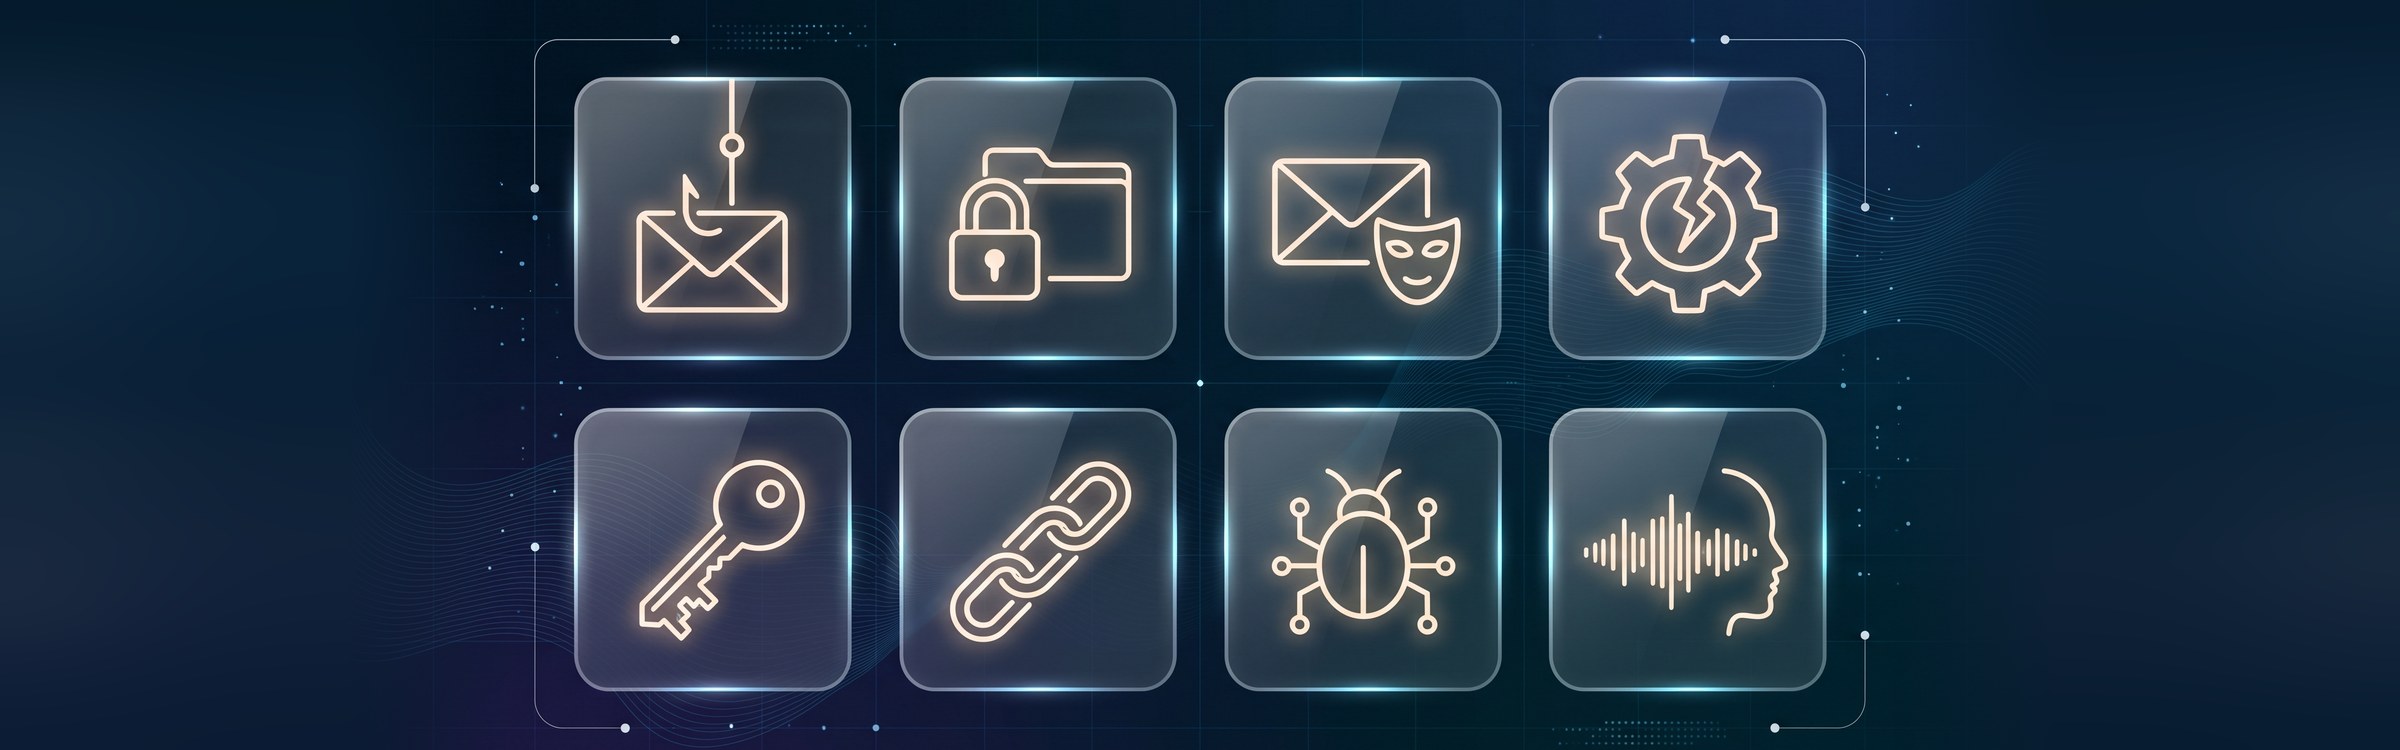
1. Hameçonnage
L’hameçonnage est un faux courriel, message ou site Web conçu pour inciter une personne à cliquer sur un lien malveillant, à ouvrir une pièce jointe infectée ou à saisir son mot de passe. Il en existe des variantes comme le harponnage (ciblant une seule personne), l’hameçonnage par texto et l’hameçonnage vocal (appels téléphoniques). Les arnaques mobiles par texto et par appel réussissent maintenant mieux que l’hameçonnage par courriel.
Comment le prévenir : formez le personnel à repérer les signaux d’alerte, utilisez le filtrage des courriels, activez l’authentification multifacteur (AMF) pour qu’un mot de passe volé ne suffise pas, et facilitez le signalement des messages suspects.
2. Rançongiciels
Un rançongiciel est un logiciel malveillant qui verrouille ou chiffre vos fichiers et vos systèmes, puis exige un paiement pour les rétablir. Beaucoup de groupes volent maintenant aussi les données au préalable et menacent de les divulguer, ce qu’on appelle la double extorsion.
Comment le prévenir : maintenez vos systèmes à jour, limitez les droits d’administrateur, utilisez une solution de détection et d’intervention sur les terminaux (EDR) et conservez des sauvegardes hors ligne ou immuables que vous testez régulièrement. C’est un plan de reprise après sinistre éprouvé qui vous permet de vous rétablir sans payer.
3. Compromission de courriels d’affaires (BEC)
La compromission de courriels d’affaires survient lorsque des attaquants se font passer par courriel pour un dirigeant, un employé ou un fournisseur afin d’amener le personnel à envoyer de l’argent ou des renseignements sensibles. Un exemple classique est une fausse demande « urgente » du PDG pour payer la facture d’un nouveau fournisseur.
Comment le prévenir : exigez une deuxième approbation et un appel à un numéro connu avant de modifier des coordonnées de paiement ou d’effectuer des virements importants. Configurez l’authentification des courriels (SPF, DKIM et DMARC) pour rendre votre domaine plus difficile à usurper.
4. Exploitation de logiciels non corrigés
Les attaquants balaient Internet à la recherche de systèmes qui utilisent des logiciels comportant des failles de sécurité connues, comme des RPV, des pare-feu, des serveurs ou des modules Web désuets, puis exploitent ces failles pour s’introduire. C’est désormais la façon la plus courante dont les atteintes commencent.
Comment le prévenir : tenez à jour un inventaire de vos systèmes, appliquez rapidement les correctifs de sécurité (surtout pour les systèmes exposés à Internet) et remplacez les logiciels qui ne sont plus pris en charge. Les vieux systèmes non pris en charge sont une forme de dette technique dont les attaquants raffolent.
5. Attaques visant les mots de passe et les identifiants
Ces attaques utilisent des mots de passe volés, devinés ou réutilisés pour se connecter comme un véritable utilisateur. Parmi les méthodes courantes, on trouve le bourrage d’identifiants (essayer des mots de passe divulgués sur d’autres sites) et la force brute (deviner de nombreux mots de passe rapidement).
Comment le prévenir : activez l’AMF partout, utilisez un gestionnaire de mots de passe, bloquez les mots de passe réutilisés et courants, et surveillez les connexions provenant d’endroits inhabituels.
6. Attaques de la chaîne d’approvisionnement et par des tiers
Au lieu de vous attaquer directement, les criminels s’introduisent chez un fournisseur, un éditeur de logiciels ou un fournisseur de services informatiques en qui vous avez confiance, puis utilisent cet accès pour vous atteindre. Des tiers sont maintenant impliqués dans près de la moitié des atteintes.
Comment le prévenir : évaluez la sécurité de vos principaux fournisseurs, donnez-leur uniquement l’accès dont ils ont besoin, surveillez les connexions des tiers et intégrez des exigences de sécurité à vos contrats.
7. Logiciels malveillants
Un logiciel malveillant est tout logiciel nuisible, notamment les virus, les logiciels espions, les chevaux de Troie et les enregistreurs de frappe, qui infecte un appareil pour voler des données, espionner les utilisateurs ou donner aux attaquants un accès à distance.
Comment le prévenir : utilisez une protection des terminaux reconnue, limitez l’installation de logiciels aux applications approuvées, gardez les appareils à jour et bloquez les macros et les types de fichiers à risque provenant d’expéditeurs inconnus.
8. Attaques alimentées par l’IA et hypertrucages
Les attaquants utilisent maintenant l’IA pour créer de fausses voix, vidéos et messages réalistes. Par exemple, un employé des finances pourrait recevoir un appel dont la voix ressemble exactement à celle de son PDG, lui demandant un virement urgent.
Comment le prévenir : utilisez des étapes de vérification qui ne reposent pas sur la reconnaissance d’une voix ou d’un visage, comme le rappel à un numéro connu ou des mots de code pour les demandes à risque élevé, et apprenez au personnel que les demandes « urgentes et confidentielles » sont un signal d’alarme.
9. Attaques par déni de service (DDoS)
Une attaque par déni de service distribué inonde un site Web ou un réseau de trafic afin que les vrais utilisateurs ne puissent pas y accéder. Elle sert souvent à perturber les activités ou à faire diversion pendant une autre attaque.
Comment le prévenir : utilisez un réseau de diffusion de contenu (CDN) ou un service de protection contre les DDoS, et préparez un plan d’intervention avec votre hébergeur. Notre guide sur les types de sécurité réseau présente ces protections plus en détail.
10. Menaces internes
Les menaces internes proviennent de personnes au sein de l’organisation, comme des employés, des sous-traitants ou d’anciens employés, qui font un mauvais usage de leurs accès, volontairement ou par accident.
Comment le prévenir : donnez à chacun uniquement l’accès dont il a besoin, retirez les accès immédiatement au départ d’une personne, journalisez l’activité sur les systèmes sensibles et surveillez les applications et les outils d’IA non approuvés. Notre article sur le shadow IT explique comment reprendre le contrôle de ces outils.
11. Mauvaises configurations infonuagiques
Bien des atteintes dans le nuage ne sont pas causées par un piratage sophistiqué, mais par des paramètres laissés ouverts par erreur, comme des dossiers de stockage publics, des règles d’accès faibles ou des comptes inutilisés dotés de droits d’administrateur.
Comment le prévenir : révisez régulièrement les autorisations infonuagiques, activez la journalisation et les alertes, désactivez les comptes inutilisés et utilisez les outils de configuration de sécurité de base offerts par votre fournisseur infonuagique.
Aide-mémoire : les cyberattaques et comment les arrêter
| Type d’attaque | Point d’entrée | Première défense |
|---|---|---|
| Hameçonnage | Faux courriels, textos et appels | Formation du personnel et AMF |
| Rançongiciels | Hameçonnage, identifiants volés, systèmes non corrigés | Correctifs et sauvegardes hors ligne testées |
| Compromission de courriels d’affaires | Dirigeants ou fournisseurs usurpés | Vérification par rappel pour les paiements |
| Exploitation de vulnérabilités | Logiciels désuets et non corrigés | Correctifs rapides et inventaire des actifs |
| Attaques visant les identifiants | Mots de passe volés ou réutilisés | AMF et gestionnaire de mots de passe |
| Attaques de la chaîne d’approvisionnement | Fournisseurs ou outils compromis | Évaluation des fournisseurs et accès limité |
| Logiciels malveillants | Fichiers, liens et téléchargements infectés | Protection des terminaux |
| Arnaques par IA et hypertrucages | Fausses voix, vidéos et messages | Vérification par un autre canal |
| DDoS | Inondation de trafic | Protection contre les DDoS ou CDN |
| Menaces internes | Accès mal utilisés ou laissés actifs | Accès selon le moindre privilège et retrait des accès au départ |
| Mauvaise configuration infonuagique | Paramètres laissés ouverts | Révisions régulières de la configuration |
Comment prévenir les cyberattaques : une liste de vérification pour les entreprises
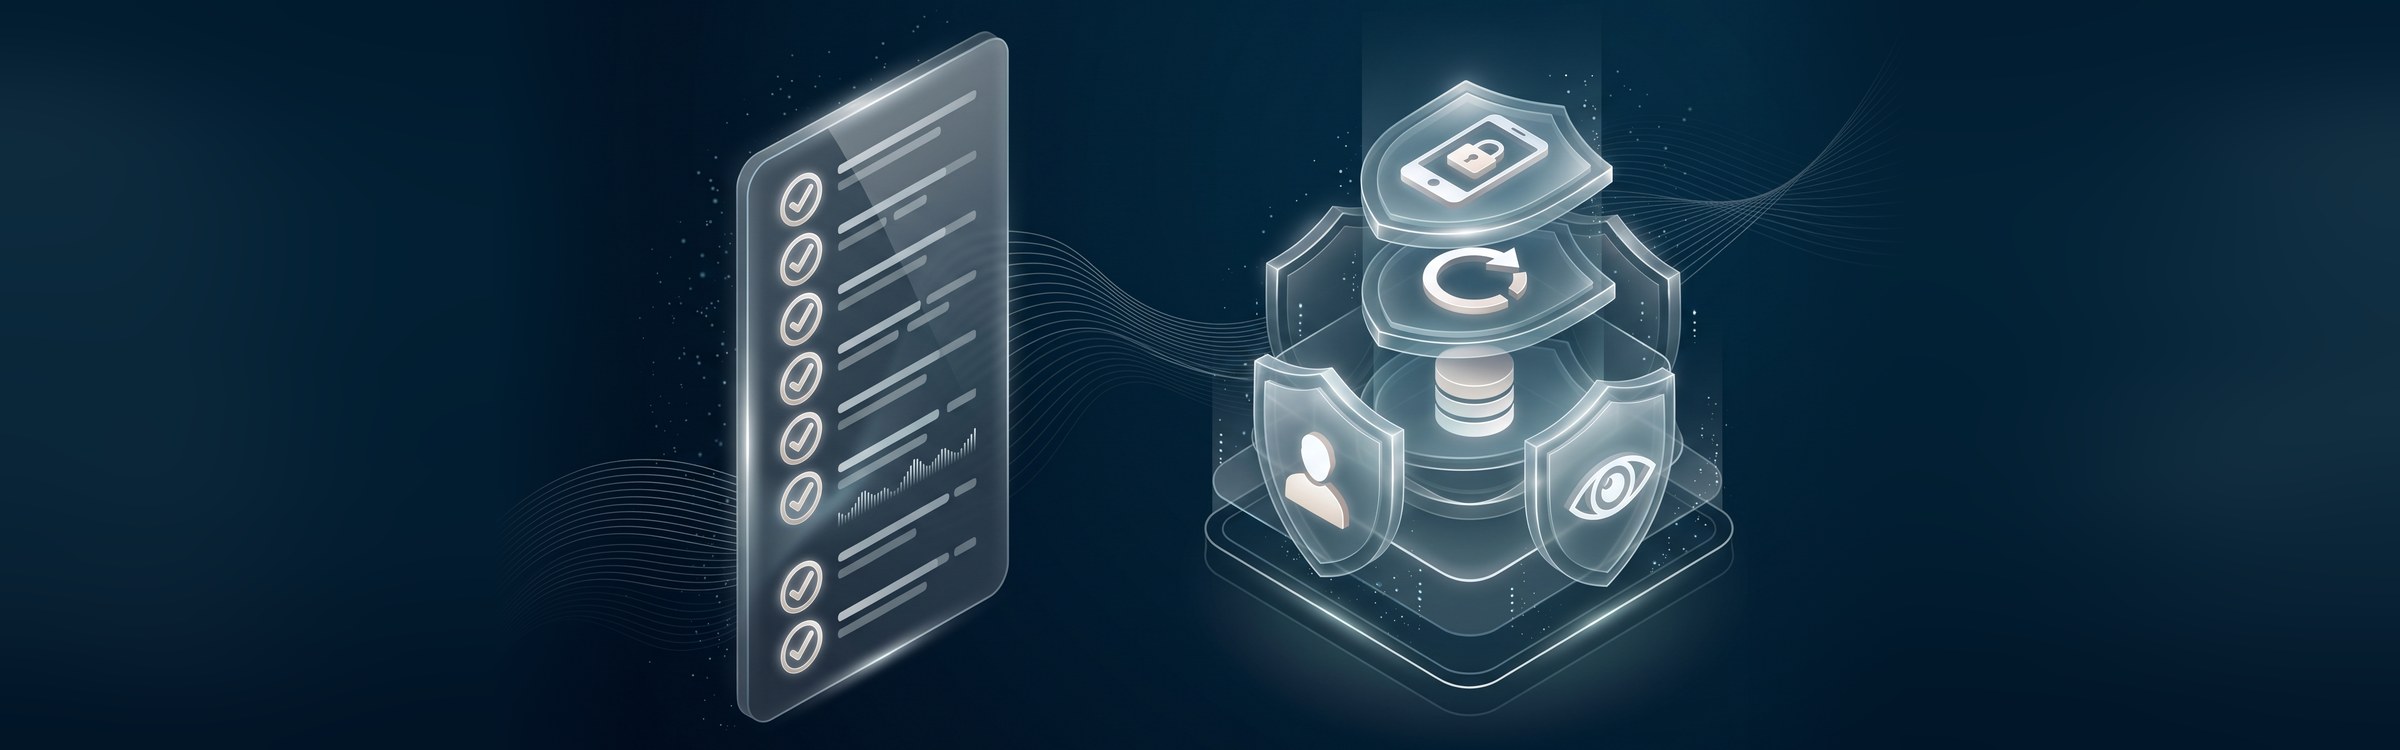
Pas besoin d’un budget énorme pour prévenir la plupart des cyberattaques. Commencez par ces étapes, à peu près par ordre d’impact :
- Activez l’authentification multifacteur pour les courriels, l’accès à distance, les applications infonuagiques et les comptes d’administrateur.
- Appliquez les correctifs rapidement, en commençant par les systèmes exposés à Internet comme les RPV, les pare-feu et les sites Web.
- Sauvegardez les données essentielles selon la règle 3-2-1 (trois copies, deux types de stockage, une copie hors site ou hors ligne) et testez les restaurations.
- Formez votre équipe régulièrement à repérer l’hameçonnage, la compromission de courriels d’affaires et les hypertrucages, avec des rappels courts et fréquents.
- Limitez les accès afin que les personnes et les systèmes n’aient que les autorisations dont ils ont besoin.
- Protégez chaque appareil au moyen d’une solution de détection et d’intervention sur les terminaux, et gérez-les de façon centralisée.
- Vérifiez les changements de paiement par téléphone à un numéro connu, chaque fois.
- Connaissez vos fournisseurs et révisez les accès dont ils disposent à vos systèmes.
- Établissez des règles claires pour l’IA et les applications afin que les employés sachent quels outils sont approuvés.
- Surveillez et intervenez grâce à des alertes sur les connexions et les activités inhabituelles, et à un plan d’intervention en cas d’incident rédigé à l’avance.
Bon nombre de ces mesures relèvent davantage des habitudes que des outils. Notre article sur les erreurs courantes en cybersécurité présente les lacunes quotidiennes à l’origine de la plupart des incidents.
Que faire si vous êtes victime d’une cyberattaque
Même avec de solides défenses, il est important d’être prêt. Si vous soupçonnez une attaque :
- Contenez-la : déconnectez les appareils touchés du réseau, mais ne les éteignez pas, car cela peut détruire des preuves.
- Demandez de l’aide : communiquez immédiatement avec votre fournisseur de services informatiques ou votre équipe de sécurité.
- Sécurisez les comptes : réinitialisez les mots de passe et révoquez les accès de tous les comptes compromis.
- Ne vous précipitez pas pour payer : s’il s’agit d’un rançongiciel, obtenez l’avis d’un expert avant de prendre une décision.
- Signalez-la : au Canada, les incidents peuvent être signalés au Centre canadien pour la cybersécurité, et la fraude au Centre antifraude du Canada. Les atteintes à la vie privée touchant des renseignements personnels peuvent aussi devoir être déclarées au Commissariat à la protection de la vie privée, et à la Commission d’accès à l’information pour les entreprises assujetties à la Loi 25 du Québec.
- Restaurez et tirez des leçons : récupérez vos données à partir de sauvegardes saines, puis corrigez la faille qui a permis l’intrusion.
Questions fréquentes
Quels sont les types de cyberattaques les plus courants?
Comment les entreprises peuvent-elles prévenir les cyberattaques?
Quel est le type de cyberattaque le plus dangereux?
Comment les pirates utilisent-ils l’IA dans les cyberattaques?
Les petites entreprises sont-elles ciblées par les cyberattaques?
Gardez une longueur d’avance sur les cyberattaques
Les cyberattaques évoluent rapidement, mais la plupart exploitent toujours les mêmes faiblesses : des systèmes non corrigés, des mots de passe volés et des personnes poussées à commettre une erreur dans la précipitation. Combler ces lacunes grâce à quelques habitudes constantes fait de votre entreprise une cible beaucoup plus difficile.
Chez BitWaves, nous aidons les entreprises du Canada et des États-Unis à surveiller, corriger, sauvegarder et sécuriser leurs systèmes en tout temps. Découvrez nos services de TI gérés, ou communiquez avec nous pour savoir où votre entreprise est la plus exposée et comment y remédier.